
MBD engineering: dalla simulazione al codice per sistemi embedded

Nel mondo dell’ingegneria dei sistemi complessi (automotive, aerospace, railway, navale) il Model Based Design si è affermato come uno degli approcci più efficaci per sviluppare software di controllo affidabile, in tempi più rapidi rispetto alla programmazione tradizionale.
Questo approccio consente di validare la logica di un sistema in simulazione prima ancora di scrivere una riga di codice, per poi arrivare a un’implementazione eseguibile in modo automatico e tracciabile.
Per chi lavora, o si avvicina, al ruolo di Model Based Design Engineer, capire bene questa metodologia significa comprendere non solo uno strumento tecnico, ma un vero e proprio cambio di paradigma nel modo di concepire lo sviluppo: dal codice come punto di partenza, al modello come artefatto centrale da cui il codice viene derivato in modo automatico e tracciabile.
Vediamo nel dettaglio cos’è il MBD, perché viene adottato e dove invece mostra i suoi limiti, con quali strumenti si lavora, come si arriva concretamente al codice, come la metodologia si integra con gli standard di sicurezza nei settori più critici e quali competenze definiscono oggi la figura del Model Based Design Engineer.
Cos'è il Model Based Design e come funziona
Il Model Based Design (MBD) è una metodologia di sviluppo software in cui l’artefatto centrale non è il codice sorgente, ma il modello eseguibile del sistema: si progetta e si valida in simulazione, poi il codice viene generato automaticamente.
In concreto, questo permette agli sviluppatori di concentrarsi sulla definizione delle funzionalità di un sistema, senza doversi preoccupare fin da subito del linguaggio di programmazione con cui quelle funzionalità verranno poi implementate.
Questo è reso possibile grazie ad ambienti di simulazione che permettono di costruire modelli del sistema attraverso l’uso di blocchi: unità funzionali elementari che ricevono uno o più segnali in ingresso, eseguono operazioni matematiche, logiche o di stato, e producono uno o più segnali in uscita. L’ingegnere non deve preoccuparsi del contenuto interno di ogni singolo blocco (già validato e disponibile in libreria), ma di assemblarli correttamente per implementare la funzionalità specifica richiesta.
Attenzione a un’ambiguità terminologica frequente: il model-based design non va confuso con la model-based definition, che indica invece la pratica di annotare un modello CAD 3D con quote, tolleranze e specifiche di prodotto, mandando in pensione il disegno 2D.
Il flusso di lavoro tipico si articola in alcune fasi principali:
- Modellazione: si costruisce il modello a blocchi del sistema o dell’algoritmo, definendo ingressi, uscite e logiche interne.
- Simulazione: il modello viene eseguito in ambiente virtuale (model-in-the-loop) per validarne il comportamento contro i requisiti, anche in condizioni limite o con guasti simulati.
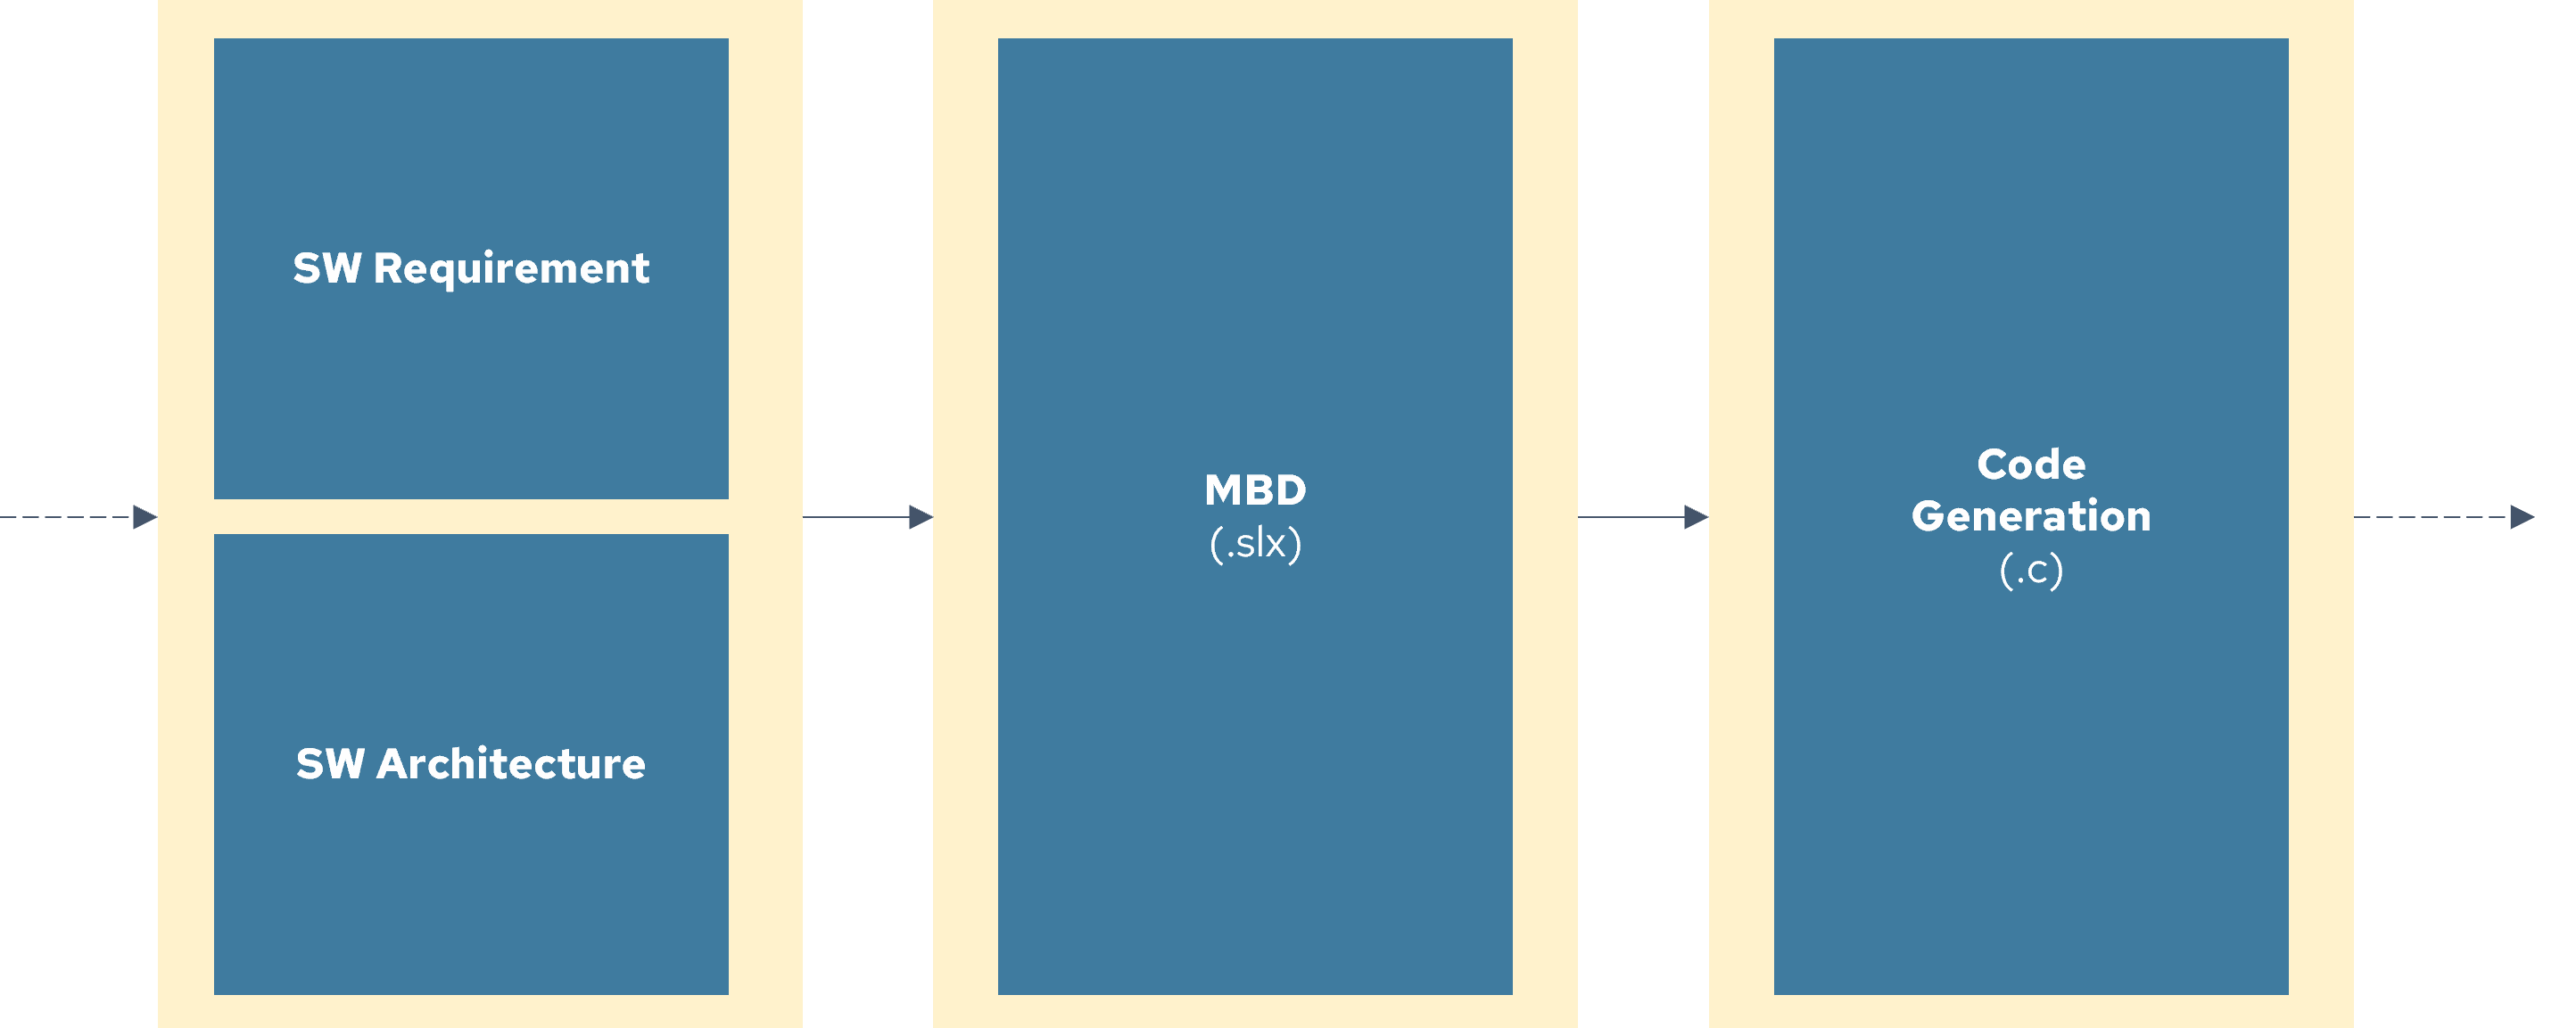
- Generazione del codice: una volta validato, il modello viene tradotto automaticamente in codice C/C++ pronto per il target embedded.
- Verifica su target: il codice generato viene testato in configurazioni progressivamente più vicine all’hardware reale (software-in-the-loop, processor-in-the-loop, hardware-in-the-loop), fino alla centralina definitiva.
Questo approccio si presta bene a settori molto diversi tra loro. In automotive, viene usato per sviluppare algoritmi di controllo motore, gestione batteria o powertrain elettrico, validando la logica in simulazione prima di caricarla su una centralina reale. In aerospace, trova applicazione in sistemi di controllo volo o di gestione motore, anche su velivoli a pilotaggio remoto, dove la tracciabilità del modello è un requisito di processo. In ambito railway, viene impiegato per sistemi di segnalamento e controllo marcia treno, dove l’affidabilità del software ha un impatto diretto sulla sicurezza dei passeggeri.
In ingegneria navale, la metodologia supporta i sistemi di monitoraggio e controllo remoto di bordo e le logiche di ottimizzazione energetica, dove il modello consente di valutare strategie di riduzione dei consumi e delle emissioni prima di intervenire sull’impianto reale. Nell’Industria 4.0, infine, gli stessi modelli che descrivono gli algoritmi di controllo alimentano la simulazione 3D di linea e la robotica autonoma.
Perché usare il Model Based Design?
I vantaggi del MBD diventano evidenti soprattutto su progetti di sistemi embedded complessi, dove i costi di un errore scoperto tardi possono essere molto elevati.
- Riduzione degli errori. Simulare il comportamento del sistema prima di scrivere codice consente di individuare errori logici e condizioni limite non gestite molto prima che diventino bug in produzione, quando costano ancora poco correggerli.
- Riduzione del time-to-market. L’automazione della generazione del codice elimina gran parte della fase di implementazione manuale, permettendo ai team di concentrarsi sulla progettazione dell’algoritmo piuttosto che sulla sua traduzione in sintassi C, accorciando i cicli di sviluppo.
- Riutilizzo dei modelli. Un modello ben strutturato, modulare e parametrico può essere riutilizzato su varianti di prodotto o su progetti successivi, riducendo il lavoro ripetitivo e aumentando la coerenza tra piattaforme diverse.
A questi si aggiunge un beneficio spesso sottovalutato: la documentazione automatica. Molti strumenti generano report di copertura, diagrammi e tracciabilità dei requisiti direttamente a partire dal modello, riducendo il disallineamento tra ciò che è implementato e ciò che è documentato.
Quali software si usano per il Model Based Design?
MATLAB/Simulink rimane la piattaforma di riferimento nel settore, grazie a un ecosistema maturo che comprende Stateflow per le macchine a stati, Embedded Coder per la generazione di codice ottimizzato, e Simulink Test per l’automazione della verifica. La sua diffusione capillare in automotive e aerospace ne fa spesso uno standard de facto nei capitolati dei progetti.
Esistono comunque alternative rilevanti, soprattutto in contesti a criticità molto elevata: SCADE, ad esempio, è diffuso in ambito avionico e ferroviario proprio per la sua capacità di generare codice qualificato secondo standard come il DO-178C. In ambito di modellazione fisica multi-dominio, si affiancano soluzioni basate su Modelica, mentre per applicazioni meno critiche in termini di certificazione si trovano anche strumenti open source o ibridi basati su Python.
Attorno a questi strumenti di modellazione si sviluppa poi un ecosistema più ampio, ed è spesso lì che si decide la riuscita di un progetto. Sul fronte della verifica si lavora con Simulink Test per l’automazione dei casi di prova, Simulink Coverage per la copertura strutturale del modello e Simulink Design Verifier per la prova formale delle proprietà, mentre l’analisi statica del codice generato passa da tool dedicati come Polyspace.
La gestione dei requisiti si appoggia a piattaforme di application lifecycle management come IBM Rational DOORS, che collegano requisiti, modelli e test in una catena verificabile. Accanto trovano posto gli strumenti di gestione della configurazione e del versionamento, GIT in primo luogo, e di tracking delle attività come JIRA.
In ambito automotive si aggiunge infine il livello AUTOSAR, con generatori di codice come dSPACE TargetLink pensati per produrre componenti conformi all’architettura standard, e le regole di codifica MISRA C, che il codice generato deve rispettare per superare le verifiche di conformità. Chi arriva da un percorso di specializzazione automotive incontra questi due nomi molto presto, e non è un caso: sono il linguaggio comune dei capitolati del settore.
Ma come si arriva dal modello al codice?
Un modello simulato, per quanto validato, non fa funzionare nulla da solo: le centraline e i controllori embedded hanno bisogno di codice eseguibile, tipicamente C o C++, per poter operare sull’hardware reale. Il MBD automatizza questo passaggio.
Una volta che il modello ha superato i test in simulazione, entrano in gioco i tool di code generation (come Embedded Coder nell’ecosistema Simulink, o strumenti equivalenti in altri ambienti) che traducono automaticamente la logica a blocchi in codice sorgente leggibile e tracciabile riga per riga rispetto al modello di partenza. Ogni blocco della libreria ha una traduzione nota e consolidata in istruzioni C/C++, il che rende possibile questa conversione automatica anche per modelli complessi.
Un aspetto critico di questa fase è l’ottimizzazione del codice per il target embedded: il codice generato deve rispettare vincoli stringenti di memoria e tempo di esecuzione su microcontrollori con risorse limitate. Gli strumenti moderni permettono di configurare parametri specifici (tipi di dato a virgola fissa, ottimizzazioni per architetture di processore specifiche, gestione della memoria statica invece che dinamica) così da produrre codice efficiente quanto quello scritto manualmente da un ingegnere esperto, ma con un rischio di errore molto più basso, perché la traduzione modello-codice è automatizzata e ripetibile.
Il codice così generato viene poi verificato sul target reale attraverso test progressivamente più vicini all’hardware finale, fino alla validazione sulla centralina definitiva.
In applicazioni safety critical, come si assicura la conformità con gli standard di sicurezza e tracciabilità ai fini certificativi richiesti dalle normative?
Nei settori a elevata criticità, il MBD non è solo una scelta di produttività: è spesso una condizione necessaria per rispettare gli standard di sicurezza stessi. DO-178C in ambito aerospace, ISO 26262 in ambito automotive ed EN 50128 in ambito ferroviario riconoscono esplicitamente l’uso di modelli come parte del processo di sviluppo certificabile, a patto che vengano rispettati requisiti rigorosi di tracciabilità e verifica.
L’integrazione tra MBD e questi standard si basa su alcuni elementi chiave:
- Tracciabilità dei requisiti: ogni elemento del modello deve essere collegato in modo verificabile a uno o più requisiti di sistema, e ogni requisito deve trovare riscontro in almeno un elemento del modello o del codice generato.
- Verifica formale e copertura: strumenti di model checking e analisi di copertura strutturale (come il MC/DC richiesto da DO-178C) permettono di dimostrare che modello e codice generato sono stati testati in modo esaustivo rispetto ai casi previsti dallo standard.
- Qualificazione degli strumenti: quando il code generator produce codice destinato a sistemi certificati, lo strumento stesso deve essere qualificato secondo il livello di criticità richiesto, per garantire che non introduca errori sistematici nella traduzione dal modello al codice.
Questo legame stretto tra MBD e processo di certificazione è uno dei motivi principali per cui la metodologia si è diffusa così ampiamente in settori dove un errore software può avere conseguenze dirette sulla sicurezza delle persone, rendendo il Model Based Design non solo una scelta tecnica efficiente, ma una necessità strategica per chi opera in questi ambiti.
Chi è il Model Based Design Engineer
Dietro ogni flusso MBD c’è una figura professionale precisa, oggi tra le più richieste nell’ingegneria dei sistemi complessi. Il Model Based Design Engineer definisce i requisiti di comportamento di un sistema applicativo, costruisce i modelli e le simulazioni per analizzarlo, implementa e testa le logiche di controllo e lavora sull’ottimizzazione delle prestazioni.
Il background accademico tipico è una laurea in ingegneria, con specializzazione in ambito meccanico, elettronico, informatico, meccatronico o dell’automazione. Sul fronte delle competenze tecniche, oltre alla padronanza degli ambienti di modellazione (MATLAB, Simulink, Stateflow, in alcuni contesti SCADE) servono i linguaggi C, C++ e Python, esperienza nel testing e nella validazione dei modelli e, nei settori regolamentati, familiarità con gli standard di processo e con gli strumenti di requirements management.
Le competenze trasversali pesano quanto quelle tecniche: capacità di analisi e di scomposizione di problemi complessi, precisione, orientamento al risultato e attitudine al lavoro in team di ricerca e sviluppo, perché il modello di un sistema reale non nasce mai dal lavoro di una persona sola.
Qual è la differenza tra MBD e MBSE?
Capita spesso di sentire usare MBD e MBSE (Model Based System Engineering) come se fossero la stessa cosa, ma si tratta di due approcci distinti, seppur complementari.
Il MBD, come abbiamo visto, si concentra sulla progettazione e implementazione di una specifica componente software o algoritmo di controllo, con l’obiettivo finale di arrivare a codice eseguibile. L’MBSE, invece, opera a un livello di astrazione più alto: lo scopo è quello di creare a partire dai requisiti di alto livello un modello architetturale del sistema, comprensivo di sottosistemi, interfacce e stati operativi, garantendo tracciabilità e coerenza tra i requisiti di sistema e le sue componenti.
In sintesi, le differenze si giocano su cinque piani:
- Livello di astrazione: il MBD lavora sulla singola componente software o sull’algoritmo di controllo, l’MBSE sull’architettura dell’intero sistema.
- Obiettivo finale: il MBD arriva a codice eseguibile sul target, l’MBSE a un modello architetturale coerente e tracciabile.
- Oggetto del modello: il MBD modella comportamento e dinamica (blocchi, segnali, macchine a stati), l’MBSE modella struttura e relazioni (sottosistemi, interfacce, stati operativi, requisiti).
- Linguaggi e strumenti: il MBD si appoggia ad ambienti come Simulink o SCADE, l’MBSE a linguaggi di modellazione come SysML e UML e ai relativi tool.
- Momento del ciclo di vita: l’MBSE presidia le fasi iniziali di analisi e architettura, il MBD la progettazione di dettaglio e l’implementazione.
In un progetto maturo, i due approcci convivono: si parte tipicamente da un modello MBSE che definisce architettura e requisiti a livello di sistema, per poi scendere nel dettaglio con modelli MBD che implementano la logica di controllo delle singole unità funzionali, mantenendo la tracciabilità tra i due livelli.
In eXaV progettiamo software di controllo con approccio Model Based e Safety Critical per i settori automotive, aerospaziale, ferroviario, navale e Industria 4.0. Se stai valutando l’adozione della metodologia su un progetto reale, puoi parlarne con i nostri ingegneri.


